- Objetivo
- Estudiar Kerberoasting y sus señales defensivas en un entorno aislado.
- Mi trabajo
- Configuración del laboratorio, solicitud de tickets y revisión del evento 4769.
- Resultado
- Contraseña débil recuperada en el escenario RC4 controlado; ticket posterior con AES256.
- Límite
- No se demostró resistencia al crackeo con AES. TFM pendiente de evaluación.
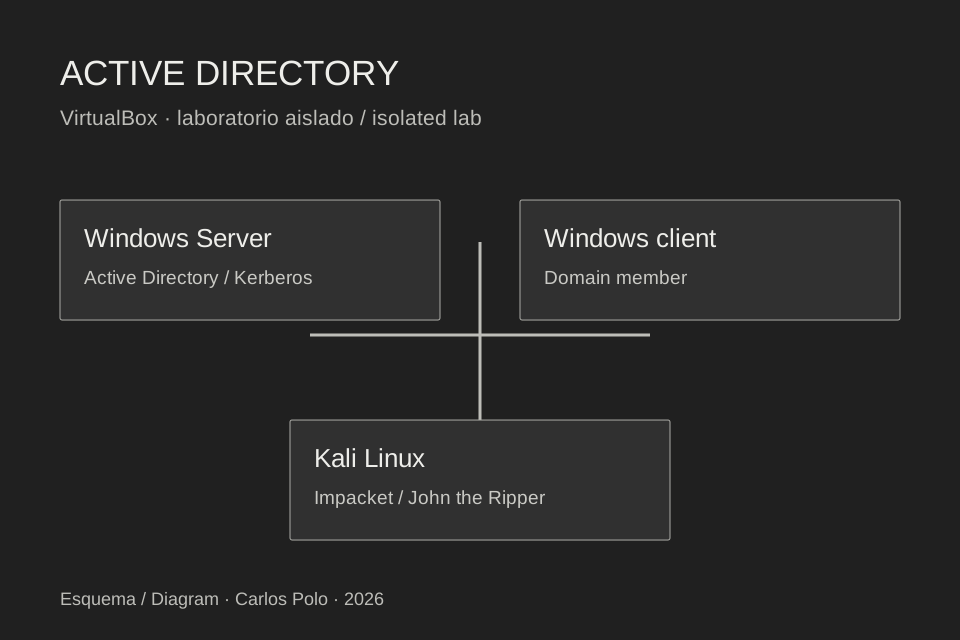
Del laboratorio al análisis de una exposición.
Trabajo Fin de Máster de Ciberseguridad de MEDAC: simulación y análisis defensivo de Kerberoasting en un laboratorio propio, aislado y autorizado con VirtualBox, Windows Server, un cliente Windows y Kali Linux. El estudio se acotó a este vector por los recursos disponibles.
Solicité tickets de servicio con GetUserSPNs de Impacket y probé candidatos sin conexión con John the Ripper. La cuenta de servicio del escenario era un usuario normal; no se demostró acceso inicial mediante ataque ni privilegios de administrador del dominio.
Resultado observado y sus límites.
En el escenario RC4, preparado administrativamente, recuperé una contraseña débil con un diccionario de once entradas que la incluía deliberadamente. La prueba demuestra exposición bajo esas condiciones; no mide la resistencia general de contraseñas ni un tiempo de ataque realista.
Revisé el evento 4769 y el valor TicketEncryptionType 0x17 (RC4), junto con la cuenta solicitante, el servicio y el origen. RC4 es una señal para investigar en contexto, no una prueba suficiente de compromiso.
Mitigación comprobada, sin exagerar el resultado.
Configuré la cuenta para AES128/AES256 y restablecí su contraseña. El ticket posterior utilizó AES256, pero la versión de John disponible no cargó el material: no llegó a evaluar candidatos. Por tanto, no se demostró resistencia al crackeo ni el cierre del vector. El uso de gMSA y la monitorización del 4769 quedaron como mejoras propuestas.
Preparé la memoria y los materiales de defensa, con capturas saneadas y los límites del experimento documentados. TFM pendiente de evaluación. Este proyecto me permitió practicar Active Directory, Kerberos, revisión de eventos y documentación técnica.
Pregúntame por el TFM